
グローバルコンテナセキュリティ市場 サイズと予測 – 2026 に 2033
グローバルコンテナのセキュリティ市場は、 ツイート 3.80 ベン に 2026 へ USD 20.00 円 2033年までに、化合物の年間成長率を登録 (CAGR)の 15.4%の 2026年~2033年 グローバルなコンテナセキュリティ市場は、マイクロサービスアーキテクチャの拡張によって駆動されます。 3月3日、2025日 ツイート オンプレミスの高いスループット、ネットワーク・インテンシブ・ワークロード用に特別に設計された新しいAWS Outpostsラックのプレビューを発表しました。 これらの新しい Outposts ラックでは、テレコム サービス プロバイダーは AWS インフラストラクチャとサービスを telco の場所に拡張し、低レイテンシー、高スループット、リアルタイム パフォーマンスを必要とするオンプレミスのネットワーク機能をデプロイすることができます。
グローバルコンテナセキュリティ市場の主要なテイクアウト
- ソリューションセグメントは、 ファックス: 86-755-335 2026年のグローバルコンテナセキュリティ市場シェア ソフトウェアサプライチェーンの攻撃を上げると、セグメントの成長が進んでいます。 2026年3月、Sonatypeは、信頼できるメンターアカウントが承認された後にマルウェアを配信する2つのハイジャックnpmパッケージを特定しました。 パッケージは、影響を受けたシステムから秘密を貫通するように設計されています。
- クラウドセグメントがキャプチャされると推定される 63.0%の 2026年の市場シェア。 ランタイム保護のための成長の要求は、主にセグメントの成長を駆動しています。 2025年4月23日、Aqua Securityは、コンテナセキュリティリスクアセスメントを生産環境向けに開始しました。 評価は、静的なイメージスキャンだけでなく、実際のランタイム動作をテストします。
- 脆弱性管理セグメントは、キャプチャを推定 39.0%の 2026年の市場シェア。 コンテナの脆弱性リスクを増加させ、セグメントの成長を推進しています。 2026年1月13日、RapidFortはRapidFort AnalyzerのRed Hat Vulnerability Scanner認証を取得しました。 認証は、Red Hat環境におけるコンテナ分析と脆弱性管理を検証します。
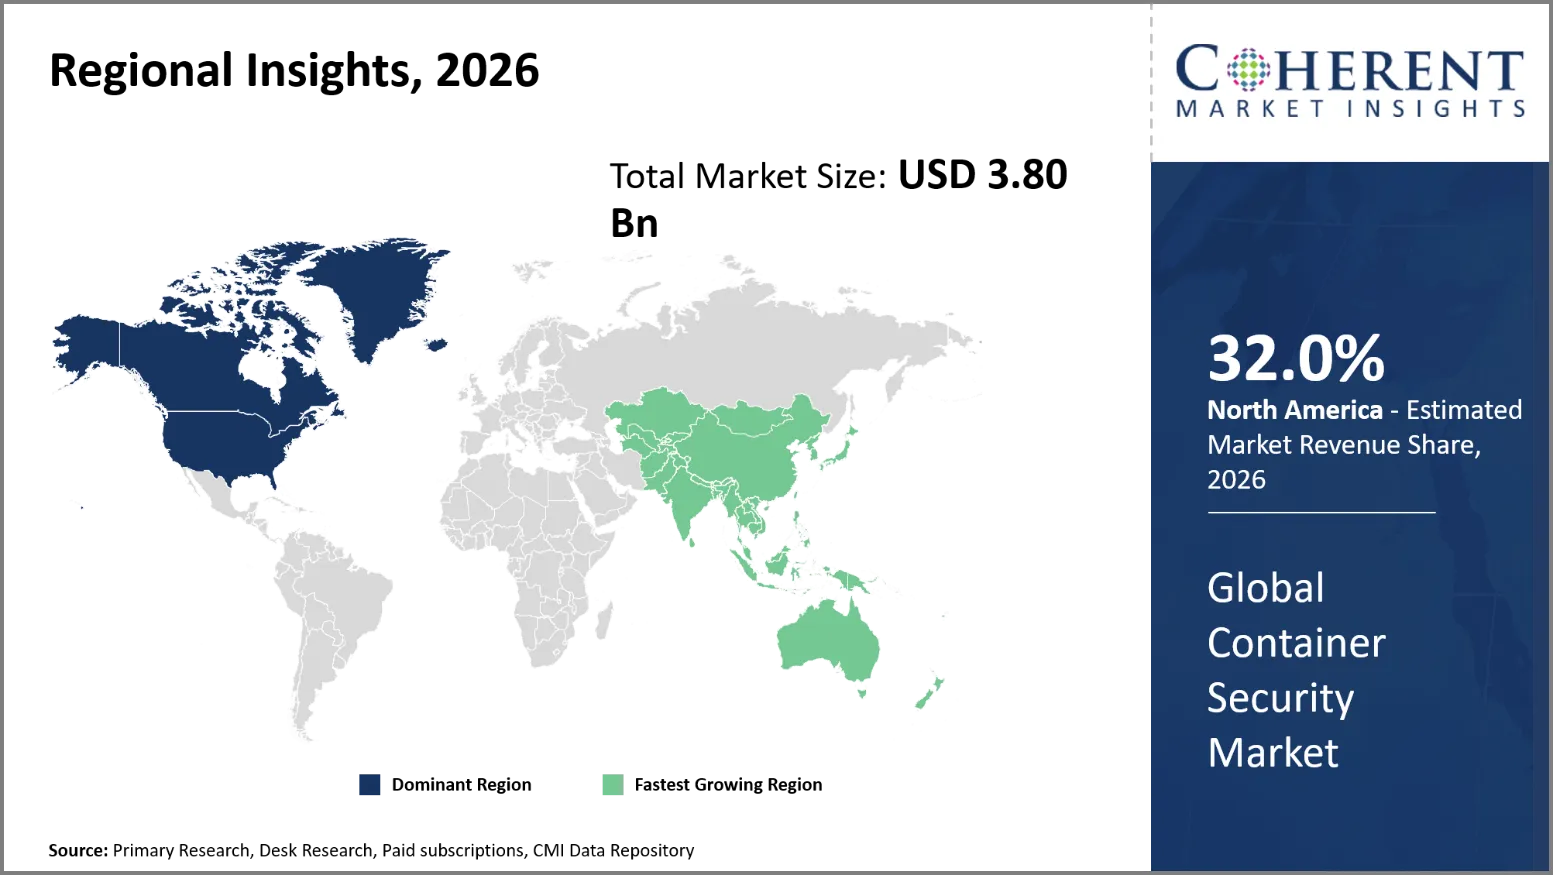
- 北米は、2026年にコンテナセキュリティ市場を市場シェアで支配する見込み 32.0%のお問い合わせ DevSecの拡張 北米でのオプスプラクティスは、地域市場の成長を促進しています。 2025年8月6日、GitLab Inc.がAmazon Web Services(AWS)と3年間の戦略的コラボレーション契約を締結しました。 本契約は、組織が高度に規制された業界や公共部門がクラウドインフラを活用し、厳しいコンプライアンス基準を遵守しながら、GitLab専用へのアクセスを拡大しています。
- アジアパシフィックは、 24.0%の 2026年シェア アジア太平洋地域におけるクラウドインフラの普及は、地域市場の成長を推進しています。 2025年1月7日、Amazon Web ServicesがAWS Asia Pacificタイ地域を3つの空室ゾーンで立ち上げました。 同社は、タイに投資する5億米ドル以上の投資を計画しました。
セグメント情報
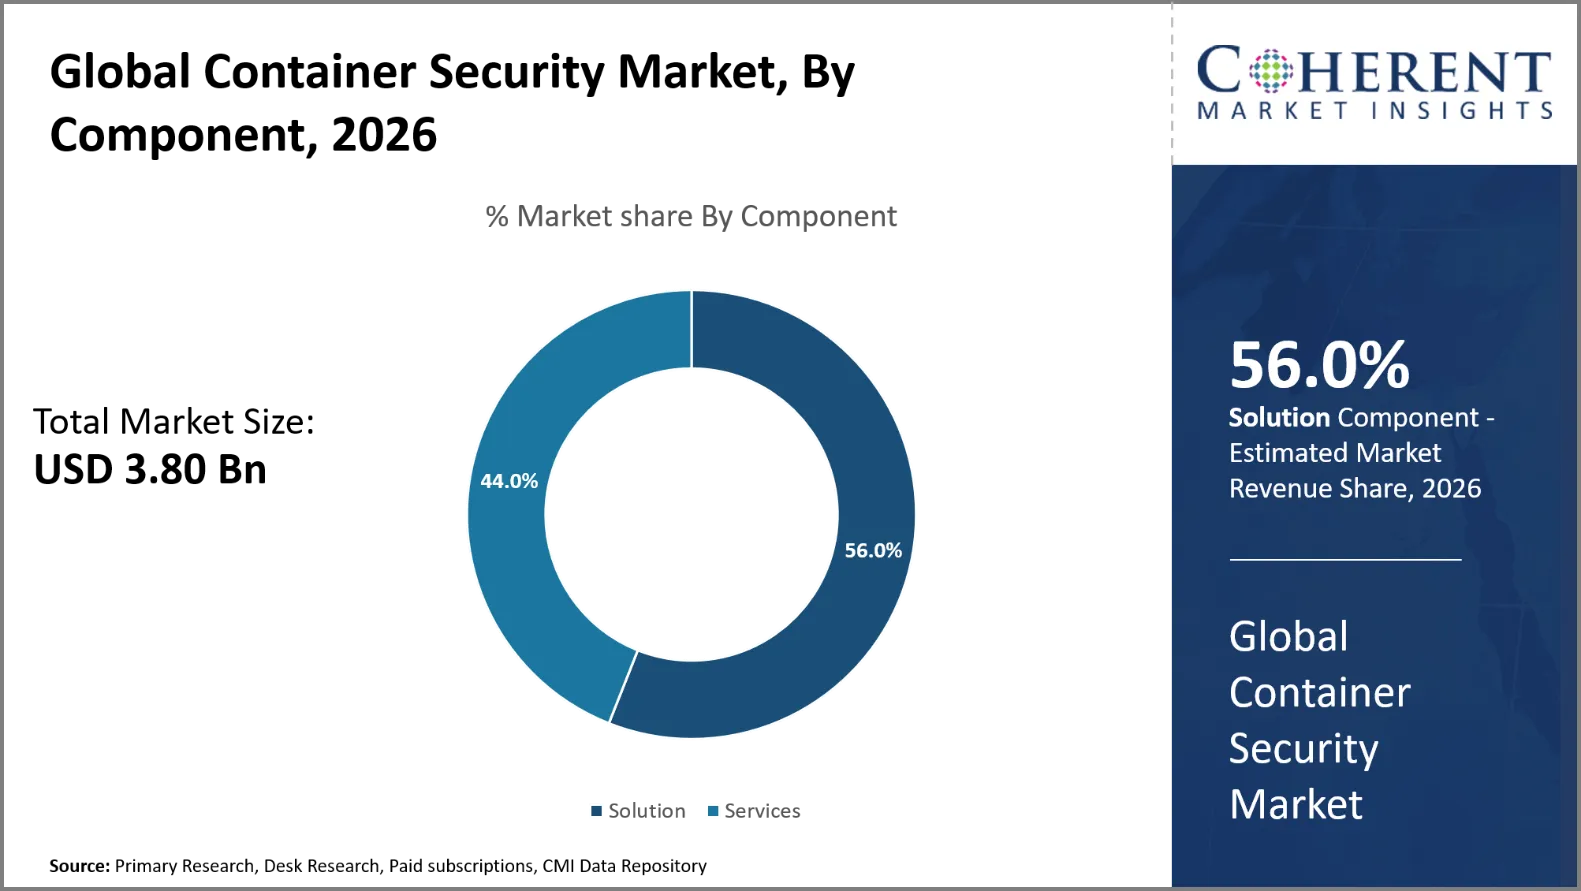
ソリューションがグローバルコンテナセキュリティ市場を支配しているのはなぜですか?
ソリューションセグメントは、 ファックス: 86-755-335 2026年のグローバルコンテナセキュリティ市場シェア 企業システム全体の統合セキュリティソリューションの需要は、コンテナ化されたワークロードによって駆動されます。 これらの技術は、コンテナの画像と設定の継続的なスキャンを可能にし、脆弱性を特定することができます。 また、クラウドネイティブアプリとK8sクラスターの自動脅威検出も提供しています。 デベロッパー Opsパイプラインの統合は、組織が開発プロセスの初期にセキュリティの問題を発見するのに役立ちます。 企業のソフトウェア供給チェーンの脆弱性を成長させるには、自動コンテナセキュリティソリューションのさらなる駆動ニーズが必要です。 2025年5月、パロアルトネットワークスは、クラスターのセキュリティに焦点を合わせ、平面、ポッド、コンテナ、およびアプリケーションコードを制御するKubernetesにDevSecGuideを発行しました。 インフラ構成、画像の脆弱性、ワークロードの動作、Kubernetesポリシーを横断して自動セキュリティ制御のための推奨呼び出し。
サンプルレポートの内容とは?
無料サンプルをダウンロード- 2026年の最新業界動向
- 市場規模の推定
- 地域別分析
- 競合状況
- 顧客インテリジェンス
- セグメント別分析
- 価格分析
- 主要な市場促進要因、課題、今後のトレンド
- カスタマイズインサイトセクション
なぜクラウドが最も優先するデプロイメントタイプなのか?
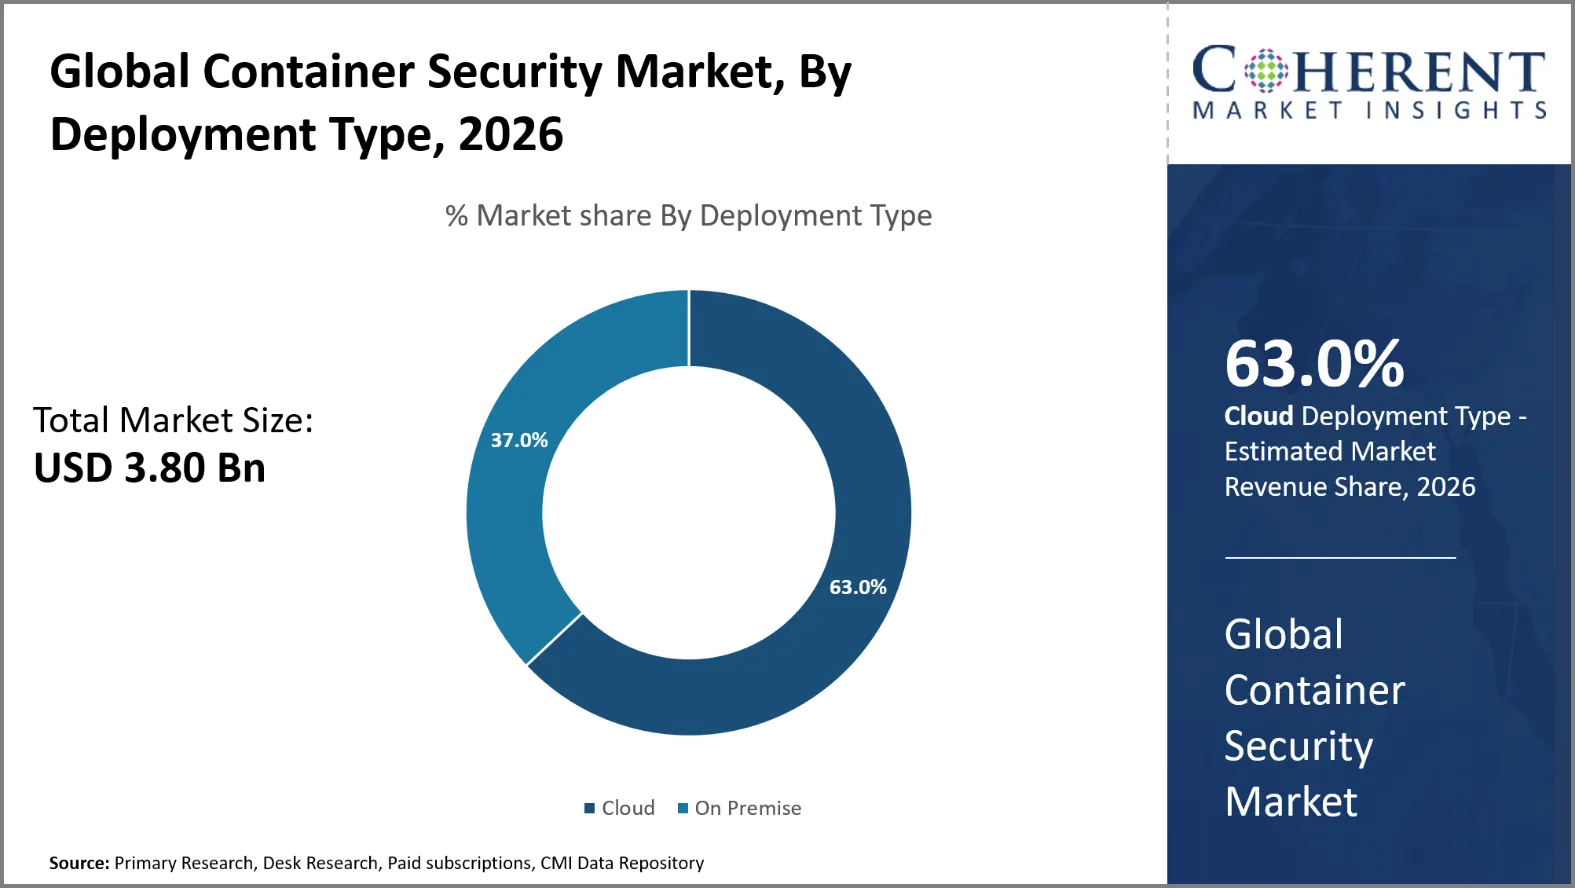
クラウドセグメントは、 63.0%の 2026年のグローバルコンテナセキュリティ市場シェア 企業がクラウド展開を加速させ、複数のクラウド環境で分散型ワークロードを実行しています。 クラウドプラットフォームは、アプリケーションワークロードの変更に迅速に反応できるスケーラブルなセキュリティアーキテクチャを提供します。 集中セキュリティ管理により、コンテナ、クラスター、開発環境を監視しやすくなります。 自動脆弱性の発見とポリシーの執行のためのクラウドネイティブセキュリティソリューションと統合します。 ハイブリッドおよびマルチクラウドアーキテクチャの活用により、クラウドベースのコンテナのセキュリティ機能が必要になりました。 2026年3月10日、Amazon Web ServicesはAWS Security Hubがマルチクラウドで利用可能になったことを発表しました。 ソリューションは、さまざまなクラウド環境でセキュリティ信号、姿勢管理、暴露分析、リスク優先順位付けを同時に実現します。 Amazon InspectorはAWSのワークロードで動作しないコンテナイメージに脆弱性スキャンを拡張します。
脆弱性管理は、グローバルコンテナセキュリティ市場を指す
脆弱性管理セグメントは、 39.0%の 2026年のグローバルコンテナセキュリティ市場シェア コンテナの脆弱性を識別し、ソフトウェアサプライチェーンの上昇に対する脅威として、ますます詳細を再修正されています。」 増加するにつれて、企業がobsoleteライブラリとセキュリティホールのデプロイ前にコンテナ画像をスキャンします。 セキュリティチームは、自動脆弱性評価を使用して、大きなコンテナ環境でリスクを優先することができます。 継続的な統合と継続的な展開パイプラインとの統合により、アプリケーション開発の初期にセキュリティチェックを実行できます。 ソフトウェアセキュリティに対する規制の焦点が増加し、コンテナ化されたアプリケーション間で脆弱性を系統的に制御するための別のインセンティブも提供します。 2025年11月19日 赤帽子 プロジェクトHummingbirdを立ち上げました, 最小限のポートフォリオを提供するRed Hatサブスクリプション加入者のための早期アクセスプログラム, 強化されたコンテナイメージ. プロジェクト Hummingbird は、IT 組織が最小限の攻撃面でより良いソフトウェアの継続的な需要に対応できるように設計されており、生産セキュリティを妥協することなくより迅速に配信されます。
現在のイベントとその影響
現在のイベント | 説明とその影響 |
欧州連合サイバーレジリエンス法規制(EU)2024/2847 |
|
欧州連合 NIS2 指令(EU) 2022/2555 |
|
コンテナセキュリティ市場ダイナミクス
マーケットドライバー
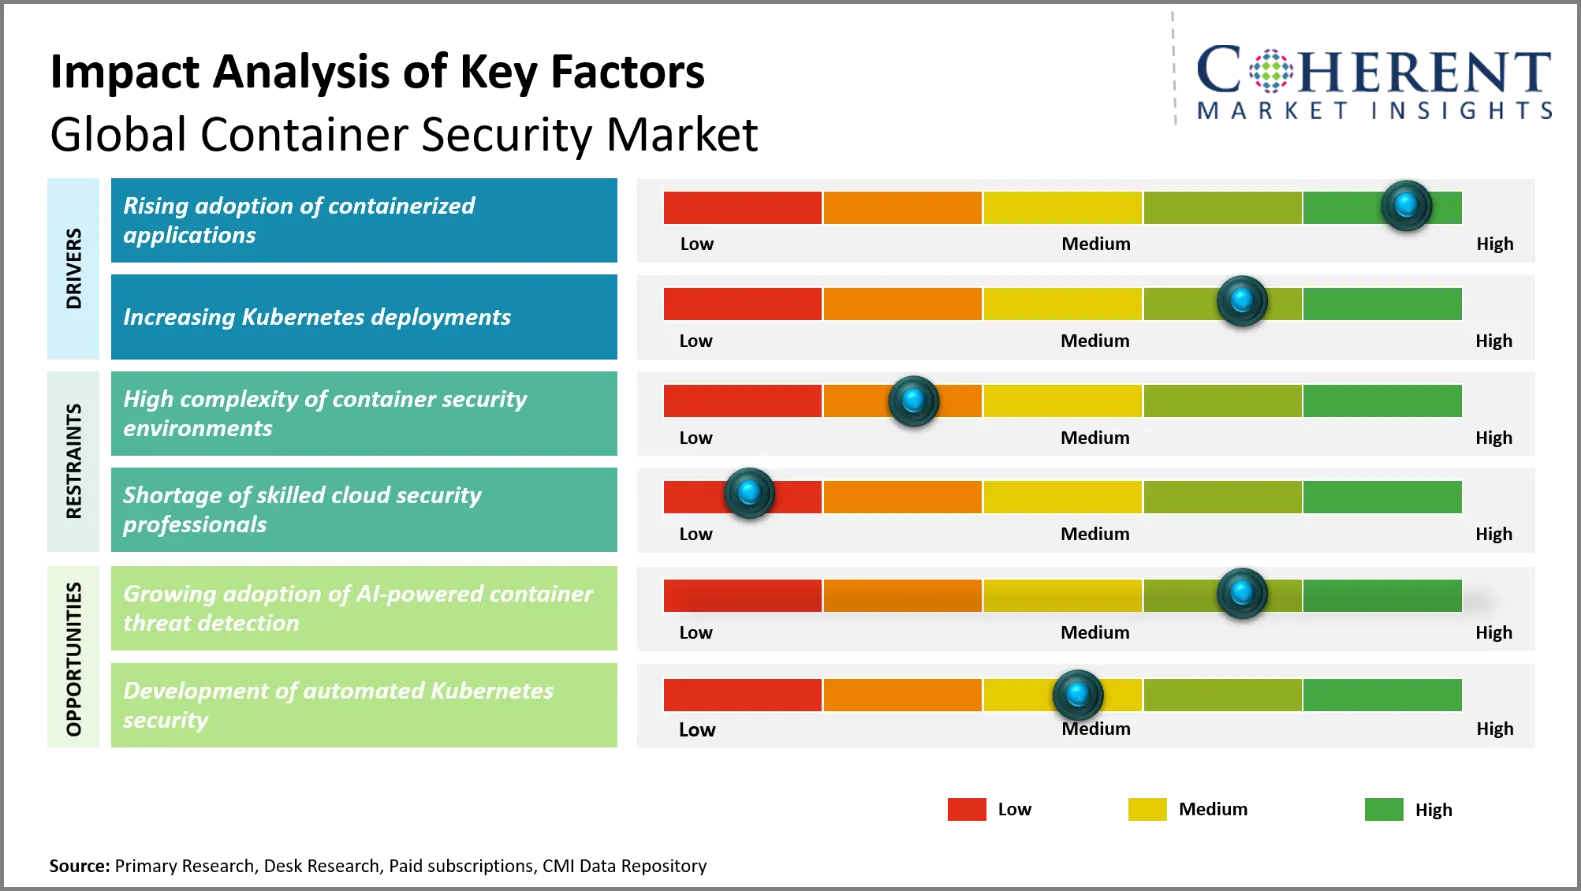
- コンテナ化されたアプリケーションの活用: より多くの組織は、アプリケーションの開発と展開を加速するために、コンテナを活用しています。 コンテナは、開発、テスト、生産インフラ全体で予測可能なアプリケーションコンテキストを提供します。 企業は、任意のクラウドまたはオンプレミスシステム上で実行するアプリケーションを有効にするために、コンテナを使用しても使用されます。 マイクロサービス採用として継続的なセキュリティ監視が必要なコンテナ化されたワークロードの数の増加。 これらの変更は、脆弱性管理、ランタイム保護、コンテナイメージのセキュリティに対するより大きな必要性をもたらします。 2025年3月3日、レッドハット株式会社(Red Hat, Inc)は、ケニアにおける主要な統合通信ソリューションプロバイダーであるSafaricomが、M-PESAシステムを含むアプリケーション用の共有クラウドプラットフォームとしてRed Hat OpenShiftを導入しました。
- Kubernetesの展開を増加させる: 企業は、よりコンテナ化されたアプリケーションを管理するためにKubernetesを採用しています。 組織は、Kubernetesを利用してコンテナのオーケストレーション、スケーラビリティ、スケジューリング、リソース管理を自動化します。 分散型インフラをハイブリッド・マルチクラウド展開として拡充する採用も行っています。 Kubernetes環境では、ワークロード、構成、アイデンティティ、ネットワーク接続の新しいセキュリティニーズを導入しています。 このような要件は、特定のKubernetesのセキュリティと継続的な監視機能に対する燃料需要です。 2025年5月21日 ツイート Amazon Elastic Kubernetes Service(Amazon EKS)ダッシュボードの立ち上げを発表しました。クラウドアーキテクトとクラスター管理者がKubernetesクラスターの組織全体の可視性を維持するのに役立ちます。
新興トレンド
- AI駆動コンテナ脅威検出: 人工知能 異常なワークロードの動作、脆弱性の優先順位付け、複雑な攻撃を認識することで、コンテナのセキュリティを支援するために、ますますます使用されています。 自動化分析により、セキュリティチームは調査に時間を費やし、進化するクラウドネイティブアプリケーション環境で検出スキルを向上させることができます。
- ランタイムセキュリティ オートメーション: ランタイム保護は企業としてより自動化され、疑わしいプロセス、不正な行動および構成の変更のための活動的な容器を監視します。 自動応答機能は、妥協されたワークロードを分離し、セキュリティ基準を強制し、常にアプリケーション操作を変更する際に暴露を減らすことができます。
- ソフトウェア供給の鎖の保証: コンテナ画像や組織の改善ソフトウェアに含まれているサードパーティのコンポーネントの増加 サプライチェーン 制御。 画像署名、実証検証、継続的な脆弱性スキャンなどの材料および手順のソフトウェアビルの採用は、コンポーネントの透明性とセキュリティを向上させるためにますます重要である。
- Kubernetesのセキュリティ統合: セキュリティ機能は、クラスター、ワークロード、アイデンティティ、ネットワークトラフィックを保護するために、Kubernetes環境に直接統合されています。 より複雑なKubernetesの展開のために、企業は集中された方針の執行、構成の監視、脆弱性の評価およびランタイムの保護を使用しています。
地域洞察
なぜ北アメリカが容器の保証のための強い市場ですか。
北米は市場シェアを占める見込み 32.0%の で 2026. 北米では、金融機関、テクノロジー、ヘルスケア、テレコムなど、大型のKubernetes展開をしています。 クベコン + クラウドネイティブ Con North America 2025はアトランタで9,300人を超える参加者を招待しました。 また、自動コンテナの脆弱性管理のための領域に企業からの需要が高い。 2025年、Amazon Inspector は、Amazon Elastic Container Registry のコンテナ・イメージ・ツー・ランニング・ワークロードマッピングを有効にしました。 サイトマップ また、クラウドは、インターネットセキュリティベンチマークのセンターをサポートするKubernetesセキュリティポリシーを導入しました。 これらの開発は、大規模クラウド環境におけるランタイム監視、画像スキャン、構成評価、自動修正の需要を強化します。
なぜアジア太平洋コンテナセキュリティ市場が高成長を発揮するのか?
アジアパシフィックは、CAGRで最速成長を発揮する見込み 17.1% 予報期間を超えて。 Asia Pacificは、アジア・パシフィック航空のアカウントを運営しています。 24.0%の 2026年のグローバルコンテナセキュリティ市場。 アジアパシフィックは、中国、インド、日本、オーストラリア、シンガポール、韓国の急流クラウドネイティブ採用でサポートしています。 地域は、人工知能のインフラと管理されたKubernetesサービスで牽引しています。 2025年、KubernetesのAlibabaクラウドコンテナサービスにセキュリティ機能を追加しました。 これらは、脆弱性の修復、ポリシーガバナンス、機密コンテナ、ランタイムセキュリティチェックを特色としています。 デジタルコマースや人工知能のワークロードを支えるエンタープライズ規模のコンテナ展開も中国で展開しています。 日本とシンガポールは、通信および金融アプリケーション向けのクラウドネイティブインフラを構築しています。 これらの開発はKubernetesのセキュリティ、ワークロードの分離およびソフトウェア供給鎖の保護のための要求を作成します。
主要国のためのグローバルコンテナセキュリティ市場展望
なぜ米国は、コンテナセキュリティ市場の主要なハブとして新興していますか?
テクノロジー、金融サービスとクラウドインフラの組織は、米国企業に利益をもたらす、コンテナとKubernetesを広く採用しています。 クラウドネイティブコンピューティングファウンデーションによる2025の投票では、グローバルコンテナユーザーの82%がKubernetesを実行していると述べました。 Amazon Web Services は、Amazon Inspector を使用したコンテナ脆弱性管理を 2025 年 5 月に強化しました。 サービスは、Amazon Elastic Kubernetes Service pods を実行するための脆弱な Amazon Elastic Container Registry イメージをマップします。 サイトマップ また、クラウドは、Google Kubernetes Engineの組織ポリシーを通じて、インターネットセキュリティベンチマークの執行のためのセンターをサポートしています。 これらの進歩は、自動脆弱性優先順位付けと是正を容易にします。
中国は、コンテナセキュリティ市場のための次の成長エンジンですか?
中国でのコンテナセキュリティとクラウドネイティブと人工知能の大規模な展開に大きな需要があります。 KubernetesのためのAlibabaクラウドコンテナサービスは、画像スキャン、画像署名、ランタイムセキュリティチェック、秘密の暗号化を提供します。 2025年に、Alibaba CloudはKubernetesノードプールとKubernetesネイティブポリシーの執行のための脆弱性の修正を導入しました。 その技術は、リモート認証を使用して、機密コンテナ機能も提供します。 Alibaba Cloudのクラウドネイティブゲートウェイは、Alipay、DingTalk、Taobao、Tmall、Youku、Fliggyなどの主要な中国サービスをサポートしています。 これらの展開は、ランタイム保護とワークロード分離のための要件を増加させます。
ドイツコンテナセキュリティ市場分析とトレンド
ドイツは規制された産業および企業の環境内の管理されたKubernetesの成長した使用から寄与します。 SysElevenの管理されたKubernetesプラットフォームは、認証番号BSI-IGZ-0671-2025で情報セキュリティ連邦局によって認証されています。 認証には、管理されたKubernetes、OpenStackクラウド、管理されたホスティングサービスが含まれます。 ドイツでは、Kubernetesベースの5Gプラットフォームを用いたサイバーセキュリティテスト環境も提供しています。 情報セキュリティの5Gセキュリティラボ2025の連邦事務所は、EricssonとNokiaのKubernetesベースのプラットフォームを提供しています。 この展開は、堅くしたクラスター、アクセス制限、監視、脆弱性のセキュリティテストの要求を作成します。
日本コンテナセキュリティ市場分析と動向
コンテナセキュリティに対する日本の需要は、通信インフラとKubernetesベースのネットワークサービスの近代化によって支持されています。 エリックソンとノキアのKubernetesに基づいて、情報セキュリティの2025セキュリティラボの連邦事務所が5Gソリューションを紹介しました。 また、レジリエンスや自動スケーリングが必要なアプリケーション用のクラウドネイティブアーキテクチャの構築も行っています。 Kubernetesは、より強力なアイデンティティ、ネットワーク、およびワークロード制御を必要とする分散型ワークロードをサポートしています。 より広いクラウドネイティブコンピューティングファンデーションエコシステムでは、コンテナユーザーの82%がKubernetesを生産で稼働させることが報告されています。 これは、特定のKubernetesのセキュリティとランタイム保護を可能にし、信頼されるデジタルインフラに焦点を当てています。
インドコンテナセキュリティ市場分析とトレンド
インドのコンテナのセキュリティ成長は、急速に成長している開発者や人工知能環境と関連しています。 クラウドネイティブコンピューティング財団によると、インドはQ1 2026によって2.25百万のクラウドネイティブ開発者がいます。 ハイブリッドクラウドの採用は44%で、推定世界平均34%以上でした。 インドのバックエンド開発者の42%がKubernetesを利用しています。 Airtelのクラウドプラン2025:DockerとKubernetesのコンテナ化、脆弱性スキャンとセキュリティ更新。 この組み合わせは、通信およびデジタルサービス業界でのコンテナセキュリティの重要性を強調しています。
グローバルコンテナセキュリティ市場-Kubernetesクラスターセキュリティ採用(2025)
Kubernetesのクラスタの保証採用の表示器 | 導入シェア |
コンテナユーザー間のKubernetesの生産使用 | 82%の |
Kubernetesは人工知能の推論のために採用します | 66%の |
クラウドネイティブプラクティスを活用した組織 | 98%の |
ほぼすべての開発クラウドネイティブの組織 | 59%の |
コンテナチャレンジとしてセキュリティを引用する組織 | 36%の |
クラウドネイティブイノベーターの中でGitOpsを幅広く使用している組織 | 58%の |
クラウドネイティブ採用者の間で広範なGitOpsを使用した組織 | 23%の |
Kubernetesの生産の積み荷を使用して組織 | 80%の |
コンテナセキュリティ市場における新たな成長機会を作成するAI-Poweredコンテナ脅威検出の採用を成長させる方法は?
Kubernetes のワークロードを進化させ、ランタイムの動作を分析することで、AI 搭載コンテナの脅威検知がオプションを提供 Amazon GuardDuty Runtime Monitoring は、Amazon Elastic Kubernetes Service のワークロードで疑わしい動作を検出するために、行動分析を使用します。 Google CloudのGoogle Kubernetesエンジン環境のAIがバックアップする脅威検出用のクラウド脅威検出もあります。 これらの特性は、認識されたシグネチャに依存することなく、異常なプロセス、予期しないネットワーク接続、および疑わしいコンテナ動作を検出することができます。 人工知能のワークロードの活用は、コンテナが急速にスケールアップし、非常に可変的なランタイム動作を生成できるため、追加のセキュリティ要件を作成します。 これは、行動分析、自動調査、作業負荷コンテキスト、リアルタイム応答を組み合わせたプラットフォームの機会を作成します。
2025年4月28日 NVIDIAの NVIDIA サイバーセキュリティ AI プラットフォームの一部である NVIDIA DOCA ソフトウェアフレームワークを使用して、すべての AI 工場にランタイム サイバーセキュリティをもたらすことを発表しました。 NVIDIA BlueField のネットワークプラットフォーム上で実行すると、NVIDIA DOCA Argus はすべてのノードで動作し、AI のワークロードの攻撃を即座に検知し、応答します。
マーケットプレイヤー、キー開発、競争力のある風景
主な開発
- 4月7日、2026日 スイネックス コンテナレジストリの同期と強力な新しい強化のスイートの一般的な可用性(GA)を発表しました。 コンテナレジストリシンクのGA起動により、Snykは在庫管理を合理化する大規模な改善を実現します。
- 3月3日、2026日 ラピッドフォートエンドツーエンドソフトウェアサプライチェーンセキュリティのリーダーであるNutanixは、ハイブリッドマルチクラウドコンピューティングのリーダーであるNutanixと戦略的パートナーシップを発表しました。このパートナーシップは、セキュリティとコンプライアンスリスクを拡張することなく、スピードと敏捷性を維持し、規模でKubernetesを採用する企業にとって成長する課題を解決しました。
- 2025年12月1日 Wiz.ioの WizOSの一般的な可用性は、受け継がれたコンテナのイメージリスクを排除し、最小限、安全、信頼される基盤を構築するのに役立ちます。 Wizの研究によると、コンテナに関するクリティカルかつ高重度のCVE検索の約40%のコンテナベース画像アカウント。
競争力のある風景
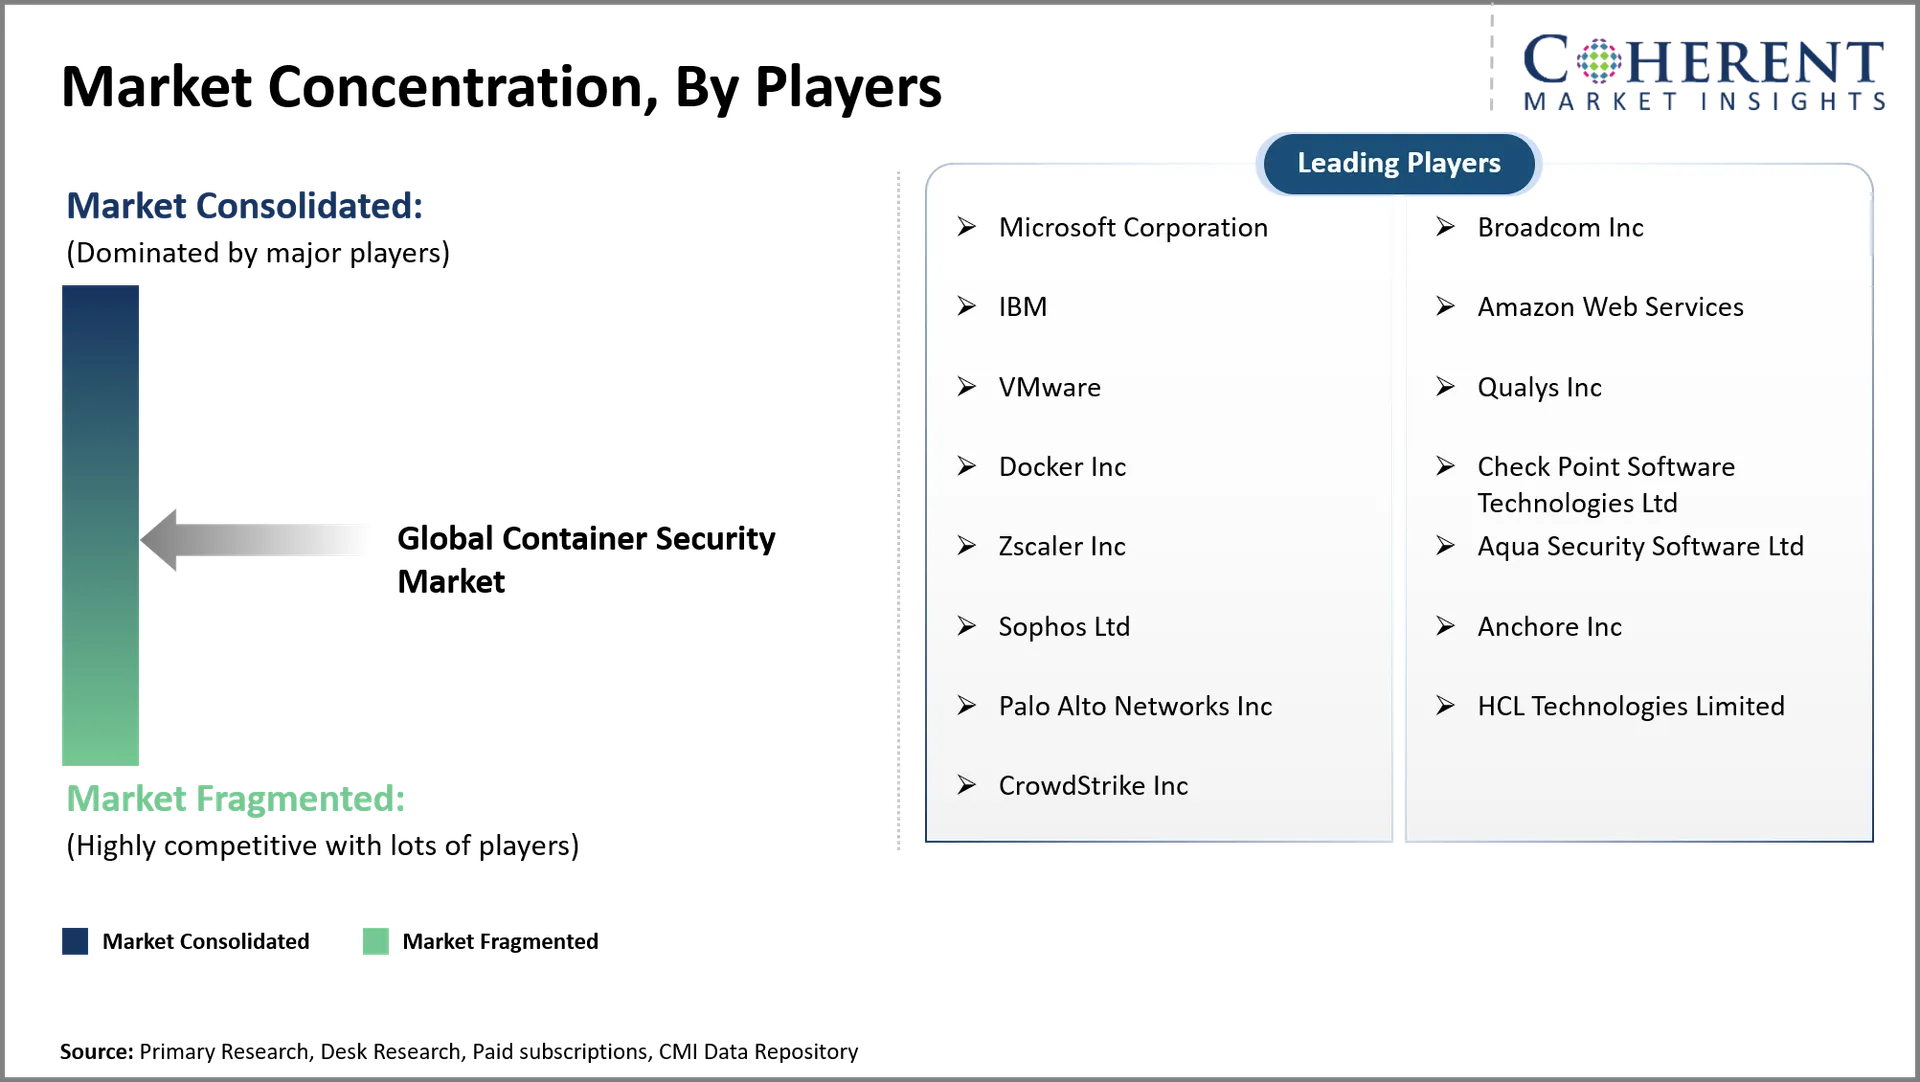
コンテナセキュリティ市場は、開発、クラウド、Kubernetes、ランタイム環境を横断した統合セキュリティに移行しています。 Microsoft の包括的なコンテナセキュリティは、Azure Kubernetes Service、Amazon Elastic Kubernetes Service、および Google Kubernetes Engine を介した画像スキャン、デプロイメントコントロール、脆弱性評価、ランタイム保護を提供します。 Palo Alto Networksは、ランタイム保護、画像セキュリティ、ネットワーク管理、およびアプリケーションセキュリティなど、防御的な詳細に焦点を当てています。 レッド Hat は 2026 年に 45 以上のイメージおよび 150 の変形を堅くされたイメージの安全な容器のサプライ チェーンを強化しています。 IBM、Red Hat、Palo Alto Networksは、プロジェクトLightwellを通じて脆弱性の発見、仮想パッチ、および是正を組み合わせています。
マーケットレポートスコープ
レポートカバレッジ | ニュース | ||
基礎年 | 2025年 | 2026年の市場規模: | 米ドル 3.80 Bn |
歴史・歴史 データのための: | 2020年~2024年 | 予測期間: | 2026 へ 2033 |
予測期間 2026〜2033 CAGR: | 15.4%の | 2033年 価値の投射: | USD 20.00 円 |
覆われる幾何学: |
| ||
カバーされる区分: |
| ||
対象会社: | マイクロソフト株式会社、ブロードコム株式会社、IBM、Amazon Web Services、VMware、Qualys Inc、Docker Inc、 チェックポイントソフトウェアテクノロジーズ株式会社、Zscaler Inc、アクアセキュリティソフトウェア株式会社、ソフォス株式会社、株式会社アンカー株式会社、パロアルトネットワークス株式会社、HCLテクノロジーズリミテッド、クラウドストライク株式会社 | ||
成長の運転者: |
| ||
拘束と挑戦: |
| ||
アナリストオピニオン(エキスパートオピニオン)
- コンテナセキュリティの将来は、分離された脆弱性スキャンではなく、継続的なランタイム保護に集中します。 セキュリティプラットフォームは、ワークロードの動作、アイデンティティ、構成、画像、およびランタイムテレメトリーを接続します。 このシフトは、複数のクラウドプロバイダーとプライベートインフラを横断するKubernetes環境をサポートするプラットフォームを支持します。 エージェントレスの検出と自動制御は、分散型コンテナ環境での展開の摩擦を削減するので、重要になります。
- ランタイムセキュリティ、Kubernetesセキュリティ、ソフトウェアサプライチェーン保護において最大の機会が出現するはずです。 デプロイメントランタイムセキュリティは、異常なプロセス、ネットワークトラフィック、コンテナの修正を検出できます。 Kubernetesセキュリティの機会には、入学制限、ワークロードの硬化、特権コンテナの検出、および構成ガバナンスが含まれます。 サプライチェーン保護には、署名された発見、硬化した画像、脆弱性の優先順位付け、および展開ゲートを含める必要があります。 地理的に大きな北米市場は、クラウドネイティブセキュリティエコシステムとしてかなりの見通しを提供する必要があります。
- エッジを求めるプレーヤーは、独立したスキャンデバイスではなく、統一されたプラットフォームに変えるべきです。 マイクロソフトは、Kubernetesおよびランタイム保護に展開するためのルールと脆弱性の発見を組み合わせることで、この技術を示しています。 ベンダーは、Amazon Elastic Kubernetes Service、Google Kubernetes Engine、Azure Kubernetes Service、プライベートクラスターとの統合を促進することもできます。 彼らは、開発者やセキュリティのオプスチームに戻ってセキュリティを発見し、是正を自動化する必要があります。 パートナーシップは、検出、保護および是正機能を組み合わせたIBM、Red Hat、Palo Alto Networksで見られるように、さらに差別化をプッシュすることができます。
市場区分
- コンポーネントのインサイト(Revenue、USD Billion、2021 - 2033)
- ソリューション
- サービス
- 導入型インサイト(Revenue、USD Billion、2021 - 2033)
- クラウド
- 前提条件
- セキュリティ機能インサイト(Revenue、USD Billion、2021 - 2033)
- 脆弱性管理
- ランタイム管理
- コンプライアンスマネジメント
- 認証管理
- インフラセキュリティ管理
- アクセス管理
- エンドユーザーインサイト(Revenue、USD Billion、2021 - 2033)
- BFSIの特長
- ITとテレコム
- リテール
- ヘルスケア
- 製造業
- 政府機関
- その他
- 地域インサイト(Revenue、USD Billion、2021 - 2033)
- 北アメリカ
- アメリカ
- カナダ
- ラテンアメリカ
- ブラジル
- アルゼンチン
- メキシコ
- ラテンアメリカの残り
- ヨーロッパ
- ドイツ
- アメリカ
- スペイン
- フランス
- イタリア
- ロシア
- ヨーロッパの残り
- アジアパシフィック
- 中国・中国
- インド
- ジャパンジャパン
- オーストラリア
- 韓国
- アセアン
- アジアパシフィック
- 中東
- GCCについて 国土交通
- イスラエル
- 中東の残り
- アフリカ
- 南アフリカ
- 北アフリカ
- 中央アフリカ
- 北アメリカ
- キープレーヤーの洞察
- マイクロソフト株式会社
- ブロードコム株式会社
- IBMの
- Amazon Webサービス
- VMwareの
- クライス株式会社
- 株式会社ドッカー
- チェックポイントソフトウェアテクノロジーズ株式会社
- 株式会社Zscaler
- アクアセキュリティソフトウェア株式会社
- 株式会社ソフォス
- アンカー株式会社
- パロアルトネットワークス株式会社
- HCLテクノロジーズリミテッド
- クラウドストライク株式会社
ソース
第一次研究インタビュー
- コンテナターミナルオペレーター
- 港湾局の公式&セキュリティマネージャ
- 物流・供給 チェーンサービスプロバイダ
- カスタム&ボーダー保護役員
雑誌
- コンテナ管理 マガジン
- 港湾技術国際
- ロイドの一覧
- サプライチェーンデジタル
ジャーナル
- 交通安全ジャーナル
- 配送・輸送物流の国際ジャーナル
- 海上研究ジャーナル
協会について
- 世界配送協議会(WSC)
- 国際港湾組合(IAPH)
- コンテナセキュリティへの取り組み(CSI) – 米国税関およびボーダー保護
- 国際海事機関(IMO)
パブリックドメインソース
- 米国国土安全保障省(DHS) – コンテナセキュリティレポート
- 国連貿易開発会議(UNCTAD)
- 世界税関機関(WCO)公式出版物
- 欧州海上保安庁(EMSA)報告書
独自の要素
- ログイン データ分析ツール
- プロモーション CMI 過去10年間の情報の既存のリポジトリ
- ESOMAR会員
- ISO 9001:2015認証取得
- D-U-N-S登録済み
- GDPR・CCPA準拠
よくある質問
2026年にUSD 3.80 Bnに立つことが期待され、2033年までにUSD 20.00 Bnに達すると予想されます。
2026年から2033年にかけて、グローバルコンテナセキュリティ市場のCAGRが15.4%を予定しています。
コンテナ化されたアプリケーションの採用とKubernetesの展開を増加させることは、グローバルコンテナのセキュリティ市場の成長を促進する主要な要因です。
コンテナセキュリティ環境の複雑性を高め、熟練したクラウドセキュリティ専門家の不足は、グローバルコンテナセキュリティ市場の成長を妨げる主要な要因です。
コンポーネントの面で、ソリューションセグメントは2026年の市場収益シェアを支配すると推定されます。
コンテナセキュリティは、サイバー脅威からコンテナイメージ、ワークロード、オーケストレーションプラットフォーム、ネットワーク、アイデンティティ、およびランタイム環境を保護します。
Kubernetesのセキュリティはクラスター、ワークロード、アプリケーションプログラミングインターフェイス、構成、アイデンティティ、および制御プレーンコンポーネントを保護します。