
マーケットドライバー
サイバー攻撃とDDoSインシデントのエスカレートは、インターネットセキュリティの採用を加速しています
インターネットセキュリティ市場は、企業、デジタルプラットフォーム、政府機関、および重要なインフラを標的とするサイバー攻撃の急速に増加する頻度、規模、および高度化への強い成長を目撃しています。 インターネットベースのアプリケーションに対する依存性の増加により、組織は、分散型デニアル・オブ・サービス(DDoS)攻撃、ランサムウェア、マルウェア、フィッシング、および脆弱性の悪用、ファイアウォール、侵入防止、DDoS緩和、脅威インテリジェンス、およびセキュリティ監視ソリューションの需要の追跡が可能になりました。
Cloudflareの2025によると DDoS Threat Reportでは、年間で121パーセントのDDoS攻撃が約47.1百万という会社が軽減されました。 ネットワークレイヤー攻撃は、2024年4月1日~2025年3月4日にかけて増加しました。
データの Breaches の有利な財務への影響は、エンタープライズセキュリティの支出を促進しています
インターネットセキュリティ市場を運転するもう1つの大きな要因は、データ侵害の財政的および運用上の影響です。 増加し、組織は、インターネットに接続されたインフラに依存して、顧客情報、知的財産、金融取引、ビジネスクリティカルなアプリケーションを管理する。 徹底した違反は、規制違反、ビジネスの混乱、インシデントレスポンスコスト、顧客の損失および評判の損害につながることができます。
IBMの2025データブレアレポートのコストによると、, 世界的なデータ侵害の平均コストはUSD 4.44百万の周りにありました. これは、2024年から9%ダウンしていますが、組織は依然として241日の平均値を取り、侵害を識別し、含有しました。
現在のイベントとインターネットセキュリティ市場への影響
現在のイベント | 説明とその影響 |
EUのサイバーレジリエンス法の報告要件は、アプリケーションに入力します (9月 2026) |
|
英国サイバーセキュリティとレジリエンス・ビルがサイバーセキュリティ規制(2026)を提起 |
|
セグメント情報
サンプルレポートの内容とは?
無料サンプルをダウンロード- 2026年の最新業界動向
- 市場規模の推定
- 地域別分析
- 競合状況
- 顧客インテリジェンス
- セグメント別分析
- 価格分析
- 主要な市場促進要因、課題、今後のトレンド
- カスタマイズインサイトセクション
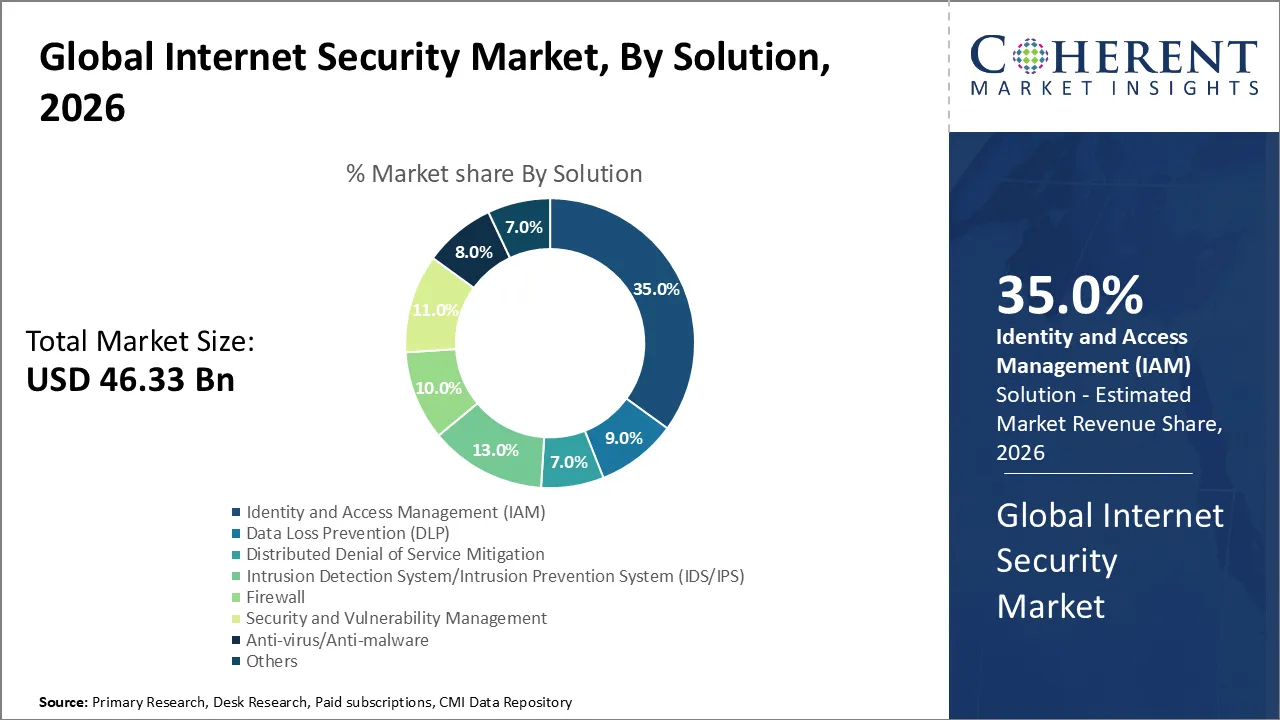
アイデンティティとアクセス管理(IAM)の理由 最大の株式を取得する?
ソリューションに基づいて、アイデンティティとアクセス管理(IAM)セグメントは、2026年に最大35%のインターネットセキュリティ市場シェアを占める。 セグメントの成長は、クラウドのアイデンティティ、リモートユーザー、特権アカウント、およびマシンのアイデンティティの増加に伴い、クレデンシャルの窃盗とアカウント買収攻撃を増加させています。 企業は、マルチファクター認証、特権アクセス管理、シングルサインオン、アイデンティティ・ガバナンス、ゼロトラスト・アクセス・コントロールに投資しています。
Microsoftは、デジタル犯罪ユニットが2025年に当局と協力して、Lumma Stealerインフラストラクチャを破壊し、2,300以上の悪意のあるドメインを分離またはブロックすることを報告しました。 Lummaは、ブラウザの認証情報やその他の機密情報を盗むために使用されました。また、企業におけるアイデンティティ指向のセキュリティの重要性を追加します。
2026年9月、オクタは、オクタ・アイデンティティ・ガバナンスとオクタ・プリビレッジ・アクセスを通じた新機能を発表し、人的ユーザー、AIエージェント、その他の非人的アイデンティティに対するガバナンス、特権アクセス、アイデンティティ脅威の検出を強化しました。
最大のシェアを必要とするマネージドサービスは何故ですか?
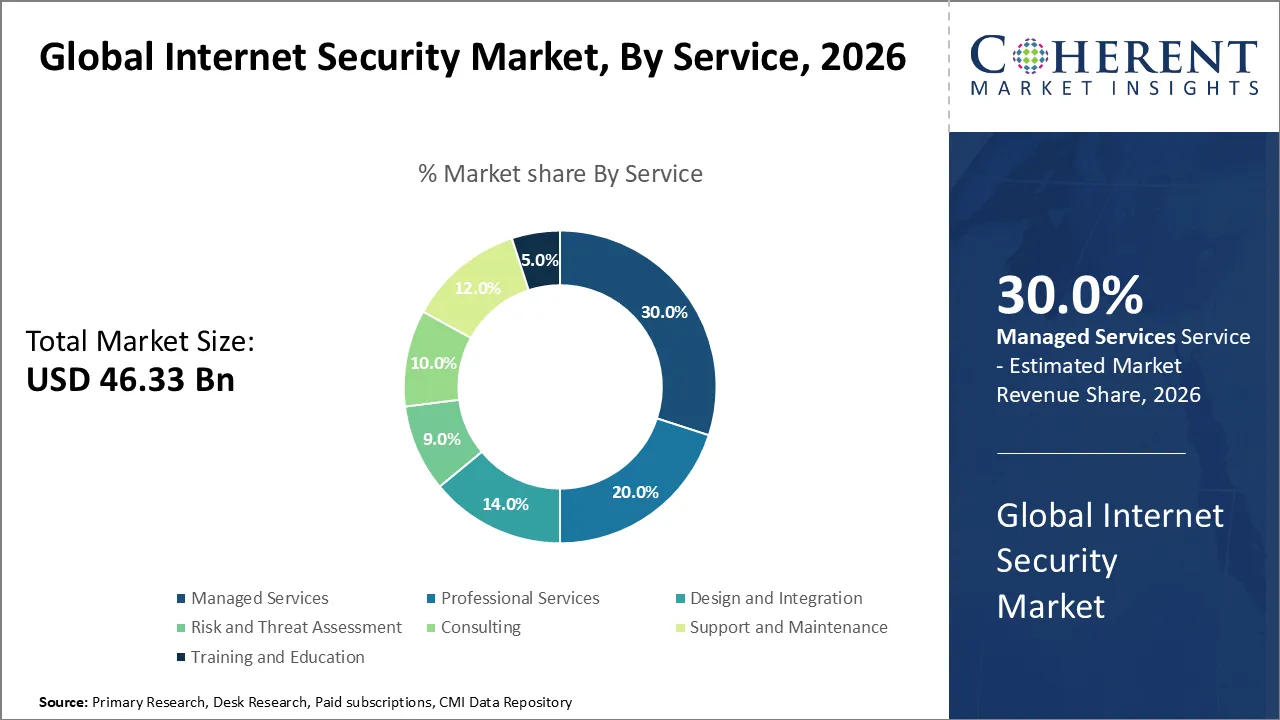
サービスに基づき、管理されたサービスセグメントは、2026年に30%のシェアでインターネットセキュリティ市場をリードするように設定されています。 セグメントの成長は、専門的なサイバーセキュリティ担当者の不足、企業のセキュリティ環境の複雑性を高め、ラウンドクロックの脅威検出、脆弱性管理、インシデント対応、セキュリティ操作の要件を増加させることです。
ISC2サイバーセキュリティの労働力学2025によると、サイバーセキュリティの専門家の59%は、2024年に44%と比較して、重要なサイバーセキュリティスキルが必要であると報告した。 また、回答者の95%は、組織内のサイバーセキュリティのスキル要件を1つ以上報告しました。
2026年2月、Palo Alto Networksは、AI主導のセキュリティオペレーションと24時間 365 人のエキスパートモニタリングを組み合わせた、新しい管理されたセキュリティオペレーション・センター・サービスである Unit 42 Managed XSIAM 2.0を発表しました。
ネットワークセキュリティとは 最大の株式を取得する?
セキュリティの種類に基づいて、ネットワークセキュリティセグメントは、2026年に26%のインターネットセキュリティ市場を支配することを期待しています。 セグメントの成長は、DDoS攻撃、ネットワーク侵入、ボットネット活動、脆弱性の悪用、およびエンタープライズデータセンター、クラウドプラットフォーム、ブランチの場所、リモートエンドポイント間の接続の拡大につながります。
Fortinet 2026グローバル脅威景観レポートによると、FortiGuard ラボは、2025年の間に約122億件の悪用をグローバルに試み、全体的に搾取の試みは25.49%の年単位で増加しました。 レポートは、攻撃者は、マシンの速度で暴露インフラを識別し、活用するために、自動化とAIを使用してますます増加していると強調し、ネットワークの擁護者のために利用可能な時間を減らす。
クラウド展開が最大のシェアを獲得する理由は?
展開モードに基づいて、クラウドセグメントは2026年に61%のシェアを持つインターネットセキュリティ市場をリードすると予想されます。 セグメントの成長は、SaaS、パブリックおよびハイブリッドクラウドインフラストラクチャ、分散アプリケーション、リモートアクセス環境に対する企業の移行を加速するものです。 これは、クラウドネイティブセキュリティ、クラウドアクセスセキュリティブローカー、安全なWebゲートウェイ、データ損失防止、およびクラウドワークロード保護のためのより大きな需要を作成します。
2025年、EU企業の52.7%が有料クラウドコンピューティングサービスを利用し、2023年と比較して7.4パーセントのポイントが増えました。 そのため、組織は、企業のIT環境全体でのクラウド導入により多くの主流アプローチをとっています。
2026年8月、クラウドストラクチャーは、FalconプラットフォームのGoogle Cloudインフラストラクチャの可用性を発表しました。これにより、ユーザーは、クラウドワークロード、AIエージェント、アイデンティティ、エンドポイント、データに対する統一された保護を維持しながら、好みのハイパースケールでAIネイティブセキュリティプラットフォームを実行できます。
最大の株式を取得する大企業はなぜですか?
組織規模に基づいて、大規模な企業セグメントは、2026年に66%のインターネットセキュリティ市場を支配する可能性があります。 セグメントの成長は、広範なITインフラ、従業員数、エンドポイント数、機密情報量の増加、複雑なサプライチェーン、複数のクラウド環境、厳格な規制およびサイバーセキュリティのコンプライアンス要件を支持しています。
複数のデジタル高度の経済において、露出がさらに大きくなります。 フィンランドの大手企業の約68.2%、マルタの53.3%、フランスの51.2%は、ICT関連のセキュリティインシデントに対し、その結果について報告した。 大規模な組織は、統合セキュリティプラットフォーム、SIEM、アイデンティティ管理、エンドポイント保護、ネットワークセキュリティ、および管理されたサイバーセキュリティサービスの大きな投資を正当化し、攻撃の露出と複雑性を高めています。
2026年9月、Ciscoは、企業がAIをスケールで操作し、確保できるように設計された新しいSplunkセキュリティと保守性機能を発表しました。 同社は、SplunkのCisco AI PODを導入し、Splunkの顧客をオンプレミスするAI機能を提供し、新しいエージェントのセキュリティ操作とAIの保守性機能とともに。
BFSIが最大の株式を取得する理由
出願に基づき、銀行、金融サービス、保険(BFSI)のセグメントは、2026年に22%のインターネットセキュリティ市場をリードしています。 セグメントの成長は、デジタルバンキング、モバイル決済、オンライン取引、オープンバンキング、クラウドベースの金融アプリケーション、およびアカウントの買収、支払い詐欺、ランサムウェア、データ侵害に対する暴露の急激な拡大につながります。
アカマイの2026金融サービスセキュリティ動向によると レポートでは、金融サービス業界は、レイヤ3およびレイヤ4 DDoS攻撃に対して最もターゲットを絞った業界を維持しています。 カリキュラム DDoS攻撃は、2024年と2025年の間に236%増加し、DDoSの緩和とネットワークセキュリティソリューションの増加の必要性を示しています。
2026年7月、ビザは、金融機関が不正や金融損失に陥る前にサイバーリスクを検知し、対応するサイバーセキュリティサービスであるVisa Threat Intelligence Platform(VTIP)を立ち上げました。
インターネットセキュリティ市場動向
- API のセキュリティの採用は勢いを増加させ、企業としてインターネット セキュリティ マーケットの主要な傾向の 1 つはクラウド アプリケーション、モバイル プラットフォーム、人工知能システムおよびデジタル サービスを接続する API に依存しています。 アカマイの2026年 インターネットセキュリティレポートでは、過去1年間に API関連のセキュリティインシデントを調査した組織の87%が増加し、API攻撃の平均数は113%年を上回りました。
- エンタープライズアイデンティティセキュリティランドスケープは、パスワードレス、フィッシング耐性認証の出現によって再構成されています。 組織は、パスワードやパスキー、バイオメトリック、およびFIDOベースの認証から、クレデンシャル窃盗やフィッシングの危険性を低下させています。 FIDO AllianceのPasskeys 2026レポートは、世界中で約5億のパスキーが積極的に使用していることを示しています。 また、既に68%の組織が採用されているか、従業員認証のパスキーを採用しています。
- サイバーセキュリティツールは、別のポイントソリューションに依存するのではなく、より広範なセキュリティプラットフォーム内でますます埋め込まれています。 企業は、ネットワークセキュリティ、クラウドセキュリティ、エンドポイント保護、脅威検知、セキュリティオペレーションをより一層強化し、より一層の視認性と自動応答を実現します。 企業戦略グループによる2025の研究では、組織が平均8.7の異なるセキュリティコンソールを運営していることがわかりました。 統一されたプラットフォームを使用して組織の82%は、検出、応答時間およびコンプライアンスの改善を報告しました。
地域洞察
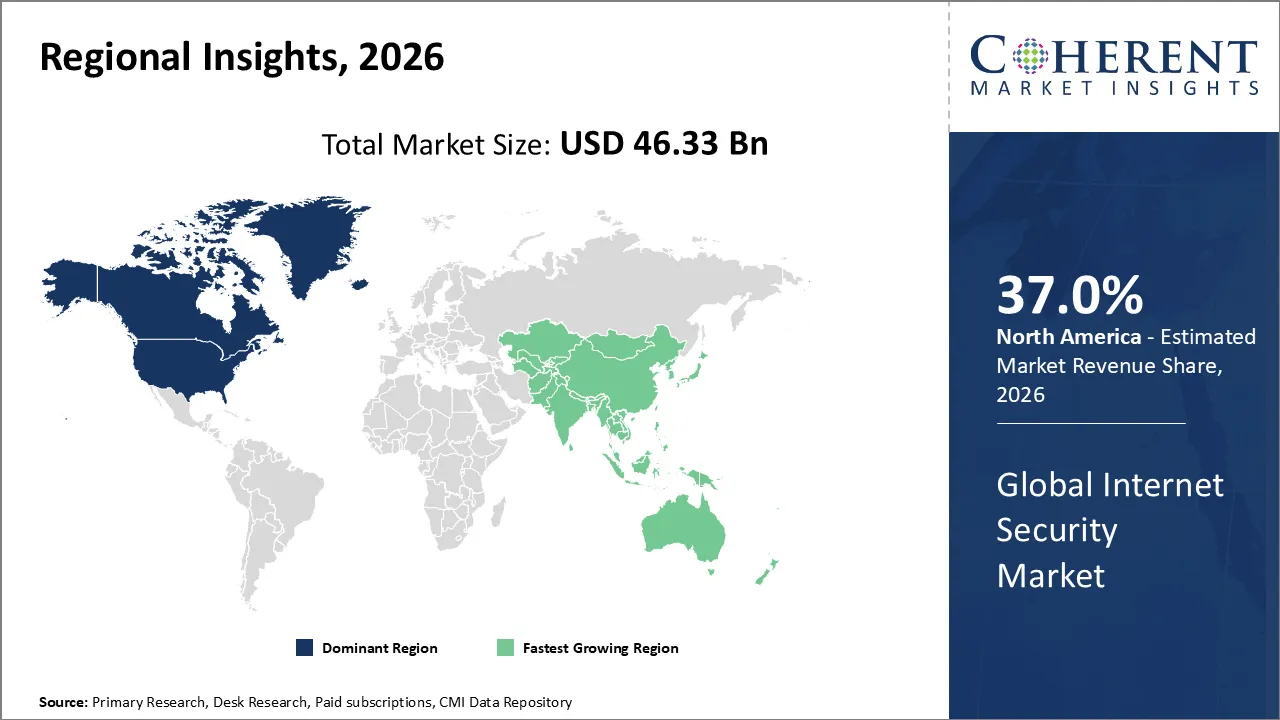
北米は、高度なサイバーセキュリティインフラと強力な政府投資へのオウイングを約束
北アメリカには、2026年にインターネットセキュリティ市場シェアの37%があります。 地域の優位性は、主要なサイバーセキュリティベンダー、クラウドおよびデジタルサービスの広範な受け入れ、広範なエンタープライズITインフラ、高サイバーセキュリティの支出、および成長する政府が重要なインフラ、連邦ネットワーク、デジタルリソースを保護することに重点を置いています。
2026年度の米国予算は、サイバーセキュリティおよびインフラセキュリティ機関(CISA)の運用および支援のために約1,96億米ドルのサイバーセキュリティプログラム活動に約96億米ドルの資金を提供しています。 この主要な連邦投資は、ネットワークの保護、脆弱性の管理、サイバーインシデントへの対応、および連邦および重要なインフラ環境におけるセキュリティサービスを推進します。
2026年7月、ホワイトハウスは、米国におけるサイバーセキュリティの脆弱性の検出、調整および是正を加速するために、トレソーリと戦争部門の部門であるCISAを結合するであろう、ゴールド・イーグル・イニシアティブを発表しました。
アジアパシフィックインターネットセキュリティ市場 トレンド
アジアパシフィックは、予測期間にわたってインターネットセキュリティ市場で最も速い成長を目撃する見込みです。 地域の成長は、中国、インド、日本、シンガポール、韓国、オーストラリアなど主要な経済を横断し、IoTの展開拡大、オンライン金融活動の拡大、サイバー犯罪の拡大など、急速にデジタル化し、クラウドとモバイルコネクティビティを増加させています。
INTERPOLの2025/2026アジアと南太平洋サイバー脅威評価によると、サイバー犯罪が全国的に記録された犯罪の30%以上を占めていると報告した。 さらに、世界33%が10,000以上のサイバー詐欺事件を報告し、地域全体のオンライン脅威の拡大を実証しました。
オーストラリアは、同様のサイバーセキュリティ圧力を目撃しています。 オーストラリアの信号局長のオーストラリア・サイバー・セキュリティ・センターは、2024年度に、サイバーセキュリティ・ホットラインの42,500を超えるコールを受け取り、最大16%、1,200を超えるサイバーセキュリティ・インシデントに対応し、11%の増加となりました。 また、潜在的に悪意のあるサイバー活動の1,700以上の通知を発行し、最大83%年。
連邦ゼロ・トラスト・モダナイゼーションおよび規制要件は、米国におけるインターネットセキュリティ市場を加速
米国のインターネットセキュリティ市場は、連邦および企業ネットワークの近代化、ゼロトラストアーキテクチャの採用、クラウドセキュリティ要件の増加、および重要なインフラストラクチャおよび民間セクター組織におけるコンプライアンス義務の拡大を目撃しています。 企業は、アイデンティティセキュリティ、ネットワークセグメンテーション、クラウド保護、継続的な監視、脆弱性管理、自動脅威検出にますます投資しています。
2025年6月、米国標準技術研究所(NIST)は、商用で利用可能な技術を使用して、19の異なるゼロトラストアーキテクチャの実装を実証し、24のテクノロジーコラボレーションと開発した最終ゼロトラストアーキテクチャの実装ガイダンスを発表しました。
米国の業界におけるサイバーセキュリティの要件もより広くなっています。 2026年7月、米国政府会計事務所は、9つの重要なインフラ分野にわたって37の連邦政府機関が発行する117のサイバーセキュリティ規制を識別しました。 117の規則の約80、またはおよそ70%は、少なくとも1つの他の規則に類似した報告要件を含んでいました。
中国インターネットセキュリティ市場 トレンド
中国は、インターネットセキュリティ市場での大きな成長を目撃する見込みで、インターネットユーザー基盤の急激な拡大、5G、IoT、クラウド、AIインフラの急激な拡大、サイバーセキュリティやデータ保護の規制が高まっています。 ネットワークセキュリティ、IAM、クラウドセキュリティ、エンドポイント保護、データ損失防止、脅威モニタリングソリューションの攻撃面と需要の増加が拡大しています。
中国の統計局によると、国は2025年の終わりに約1.125億のインターネットユーザーを持っていた、80.1%のインターネット普及率を表す。 中国は、モバイルインターネットトラフィックが17.3%から395.8億GBに増加しながら、年間で232百万台までのモバイルIoT端末の接続も約2,888億件ありました。
ニュース
- 5月2026日 IBMの 進行中のProject Glasswing研究により、AIを活用したサイバーセキュリティポートフォリオを拡充しました。 企業は、高度AIを用いた、高度のAIを用いた、より自律的およびAI対応の攻撃と検出と応答能力を強化し、企業を支援することに重点を置いています。
- HPE Juniper Networking SRX400シリーズファイアウォール、ハイブリッドメッシュファイアウォール機能、ハイブリッドクラウドおよびAI環境のセキュリティ強化など、新しいエンタープライズセキュリティ機能を導入しました。
マーケットレポートスコープ
インターネットセキュリティ市場レポートカバレッジ
レポートカバレッジ | ニュース | ||
基礎年: | 2025年 | 2026年の市場規模: | 米ドル 46.33 Bn |
履歴データ: | 2020年~2024年 | 予測期間: | 2026〜2033 |
カリフォルニア: | 9.4% | 2033年 価値の投射: | 米ドル 87.05 Bn |
覆われる幾何学: |
| ||
カバーされる区分: |
| ||
対象会社: | IBM Corporation、Houlett Packard Enterprise、McAfee LLC、Trend Micro、Inc.、Symantec Corporation、Cisco Systems、Inc.、Palo Alto Networks、Inc.、Dell EMC、Fortinet、Inc.、Sophos Ltd、Rapid7、Inc.、CyberArk Software Ltd、Splunk、Inc.、Imperva、Inc. | ||
成長の運転者: |
| ||
拘束と挑戦: |
| ||
アナリストオピニオン
- インターネットセキュリティ市場は、AI主導、統合、および継続的な適応セキュリティアーキテクチャに対する反応脅威保護からますますシフトしています。 エンタープライズは、自動検出、行動分析、アイデンティティ保護、および機械速度応答をAIが攻撃方法と防御力の両方を変えるように優先しています。 世界経済フォーラムのグローバルサイバーセキュリティOutlook 2026によると、回答者の94%は、サイバーセキュリティに関する変更の主要なソースであるAIと見なしました。 2025年に37%から2026年に64%にジャンプしたAIツールのセキュリティに関する正式なレビューを実施する組織の割合。
- 規制遵守は、特に重要なインフラ、金融サービス、ヘルスケア、クラウドサービス、政府の環境において、インターネットセキュリティ投資のための構造的なドライバーになっています。 NISインベストメント2025の研究では、ENISAは、組織がサイバーセキュリティ上のIT予算の約9%の平均を費やし、メディア投資が1億ユーロであったことを発見しました。 このような投資を行うための主な理由は、規制遵守であり、回答者の70%によって引用されています。 これらの投資は、組織の41%、35%の検出能力、および26%の応答能力のリスク管理も改善しました。
- 市場は、サードパーティ技術プロバイダの依存性を高め、ますます相互接続されたデジタルサプライチェーンを強化することで強化されています。 世界経済フォーラムは、大手企業の65%が2026年にサイバーレジリエンスの最大の障壁として、第三者およびサプライチェーンの脆弱性を指摘し、2025年に54%から上昇したことを発表しました。 第三者のリスク管理、脆弱性評価、ゼロトラストアクセス、マネージドセキュリティサービス、および継続的なモニタリングソリューションの持続的要求に対応
市場区分
- ソリューション(Revenue、USD Bn、2021-2033)
- アイデンティティとアクセス管理(IAM)
- データの損失防止(DLP)
- サービスの移行を分散
- 侵入検知システム/侵入防止システム(Ids/Ips)
- 防火壁
- セキュリティと脆弱性管理
- アンチウィルス/アンチマルウェア
- その他
- サービス(Revenue、USD Bn、2021-2033)
- プロフェッショナルサービス
- デザインと統合
- リスク・脅威評価
- コンサルティング
- サポート・メンテナンス
- トレーニングと教育
- マネージドサービス
- セキュリティタイプ(Revenue、USD Bn、2021-2033)
- アプリケーションセキュリティ
- ネットワークセキュリティ
- コンテンツセキュリティ
- ワイヤレスセキュリティ
- クラウドセキュリティ
- エンドポイントセキュリティ
- 分散モード(Revenue、USD Bn、2021-2033)
- オンプレミス
- クラウド
- 組織規模(Revenue、USD Bn、2021-2033)
- 大企業
- 小型・中型企業
- 用途別(Revenue、USD Bn、2021-2033)
- 製造業
- 政府機関
- エネルギー・ユーティリティ
- ヘルスケア
- 航空宇宙と防衛
- リテール
- 銀行・金融サービス・保険(BFSI)
- ITとテレコム
- 公共ユーティリティ
- 軍隊
- 地域別(Revenue、USD Bn、2021-2033)
- 北アメリカ
- アメリカ
- カナダ
- ラテンアメリカ
- ブラジル
- メキシコ
- アルゼンチン
- ラテンアメリカの残り
- ヨーロッパ
- ドイツ
- アメリカ
- フランス
- イタリア
- スペイン
- ロシア
- ヨーロッパの残り
- アジアパシフィック
- 中国・中国
- インド
- ジャパンジャパン
- オーストラリア
- 韓国
- アセアン
- アジアパシフィック
- 中東
- GCCについて
- イスラエル
- 中東の残り
- アフリカ
- 南アフリカ
- 中央アフリカ
- 北アフリカ
- 北アメリカ
ソース
第一次研究インタビュー
- サイバーセキュリティソリューションプロバイダとテクノロジーベンダー
- チーフ・インフォメーション・セキュリティ・オフィサー(CISO)およびITセキュリティ・ヘッド
- ネットワークセキュリティとクラウドセキュリティの専門家
- アイデンティティとアクセス管理(IAM)スペシャリスト
- マネージドセキュリティサービスプロバイダ(MSSP)とSOC管理者
- サイバーセキュリティコンサルタント、インシデントレスポンススペシャリスト
- BFSI、ヘルスケア、政府、電気通信、小売、製造のIT調達マネージャー
- サイバーセキュリティ、データ保護、デジタルリスク管理における主要な意見のリーダー(KOL)
データベース
- 世界銀行
- 国際電気通信連合(ITU)
- OECD デジタル経済データベース
- ユーロスタット
- 米国サイバーセキュリティ・インフラ保安庁(CISA)
- 国立標準技術研究所(NIST)
- サイバーセキュリティのための欧州連合機関(ENISA)
- FBIインターネット犯罪苦情センター(IC3)
雑誌
- SCメディア
- ダーク読書
- サイバーセキュリティ ダイブ
- セキュリティ週
- インフォセキュリティマガジン
- CSOについて オンライン
ジャーナル
- コンピュータとセキュリティ
- 情報フォレンジックとセキュリティに関するIEEE取引
- サイバーセキュリティジャーナル
- 情報セキュリティ国際ジャーナル
- サイバーセキュリティ
- IEEEセキュリティ&プライバシー
新聞
- ウォールストリートジャーナル
- 金融タイムズ
- ニューヨークタイムズ
- ロイター
- ブルームバーグ
- 経済の時代
協会について
- 情報セキュリティ協会(ISSA)
- サースカ
- ISC2の特長
- クラウドセキュリティアライアンス(CSA)
- ファイド パートナー
- インターネットセキュリティセンター(CIS)
- インシデント対応・セキュリティチームフォーラム(FIRST)
- グローバルサイバーアライアンス(GCA)
パブリックドメインソース
- 企業年次報告書および投資家発表
- 政府サイバーセキュリティ戦略と政策出版物
- サイバーセキュリティインシデントと脅威インテリジェンスレポート
- データ保護およびサイバーセキュリティコンプライアンスに関する規制出版物
- NISTサイバーセキュリティフレームワークとセキュリティ規格
- サイザー サイバーセキュリティ・アドバイザリーと脆弱性の掲示板
- エキサイザー 脅威景観とサイバーセキュリティ投資レポート
- 製品の発売、プレスリリース、セキュリティリサーチレポート
- 公共脆弱性 NVD、CVE、CISA KEVカタログなどのデータベース
- EU NIS2、サイバーレジリエンス法、DORA、および国立サイバーセキュリティ法などの規制および法定源
独自の要素
- ログイン データ分析ツール
- プロモーション CMI 過去10年間の情報の既存のリポジトリ
- ESOMAR会員
- ISO 9001:2015認証取得
- D-U-N-S登録済み
- GDPR・CCPA準拠
独占トレンドレポートで戦略を変革:
よくある質問
インターネットセキュリティ市場は、2033年にUSD 87.05 Bnに達すると予想されます。
グローバル・インターネット・セキュリティ・マーケットで動作する主要なプレーヤーは、IBM Corporation、Houlett Packard Enterprise、McAfee LLC、Trend Micro、Inc.、Symantec Corporation、Cisco Systems、Inc.、Palo Alto Networks、Inc.、Dell EMC、Fortinet、Inc.、Sopis Ltd.、Rapid7、Inc.、CyberArk Software Ltd.、Splunk、Inc.、およびImperva、Inc.を含む。
高度な実装とメンテナンスコストと熟練したサイバーセキュリティの専門家の不足は、インターネットセキュリティ市場の成長を妨げている重要な要因です。
サイバー攻撃の頻度と高度化、クラウドベースのアプリケーションとサービスの採用の増加、接続されたデバイスの展開の拡大、BYODのプラクティスの拡大、ネットワークおよびデータセキュリティソリューションにおける企業投資の増加、インターネットセキュリティの需要の増加
インターネットセキュリティ市場は、2026と2033の間の9.4%のCAGRで成長することを期待しています。
地域の中で、北米は2026年に約37%の市場シェアを持つインターネットセキュリティ市場を支配し、高度なエンタープライズITインフラ、強力なサイバーセキュリティ支出、クラウドとゼロトラストアーキテクチャの早期導入、主要なサイバーセキュリティベンダーの存在を支持する見込みです。
アジアパシフィックは、急速なデジタル化、クラウド・モバイル・コネクティビティの向上、IoT展開の拡大、オンライン金融活動の拡大、中国、インド、日本、韓国、オーストラリア、東南アジアのサイバー犯罪の拡大など、予測期間における最速成長を目指しています。